Om prosjektet
Prosjektet er gjennomført i samarbeid med Dunamis Technology AS, et cybersikkerhetskonsulentselskap i Halden, og tar for seg utviklingen av en prototype for sikkerhetsovervåking (SIEM) og trusselintelligens basert utelukkende på åpne og gratis verktøy.
Mange organisasjoner mangler i dag en strukturert løsning for å samle, analysere og handle på sikkerhetshendelser. Kommersielle SIEM-løsninger som Splunk og IBM QRadar er kostbare og ressurskrevende, noe som gjør dem utilgjengelige for mindre virksomheter. Samtidig er sikkerhetsinformasjon tradisjonelt presentert på en måte som krever teknisk ekspertise å tolke, noe som skaper et gap mellom sikkerhetsteamet og ledelsen.
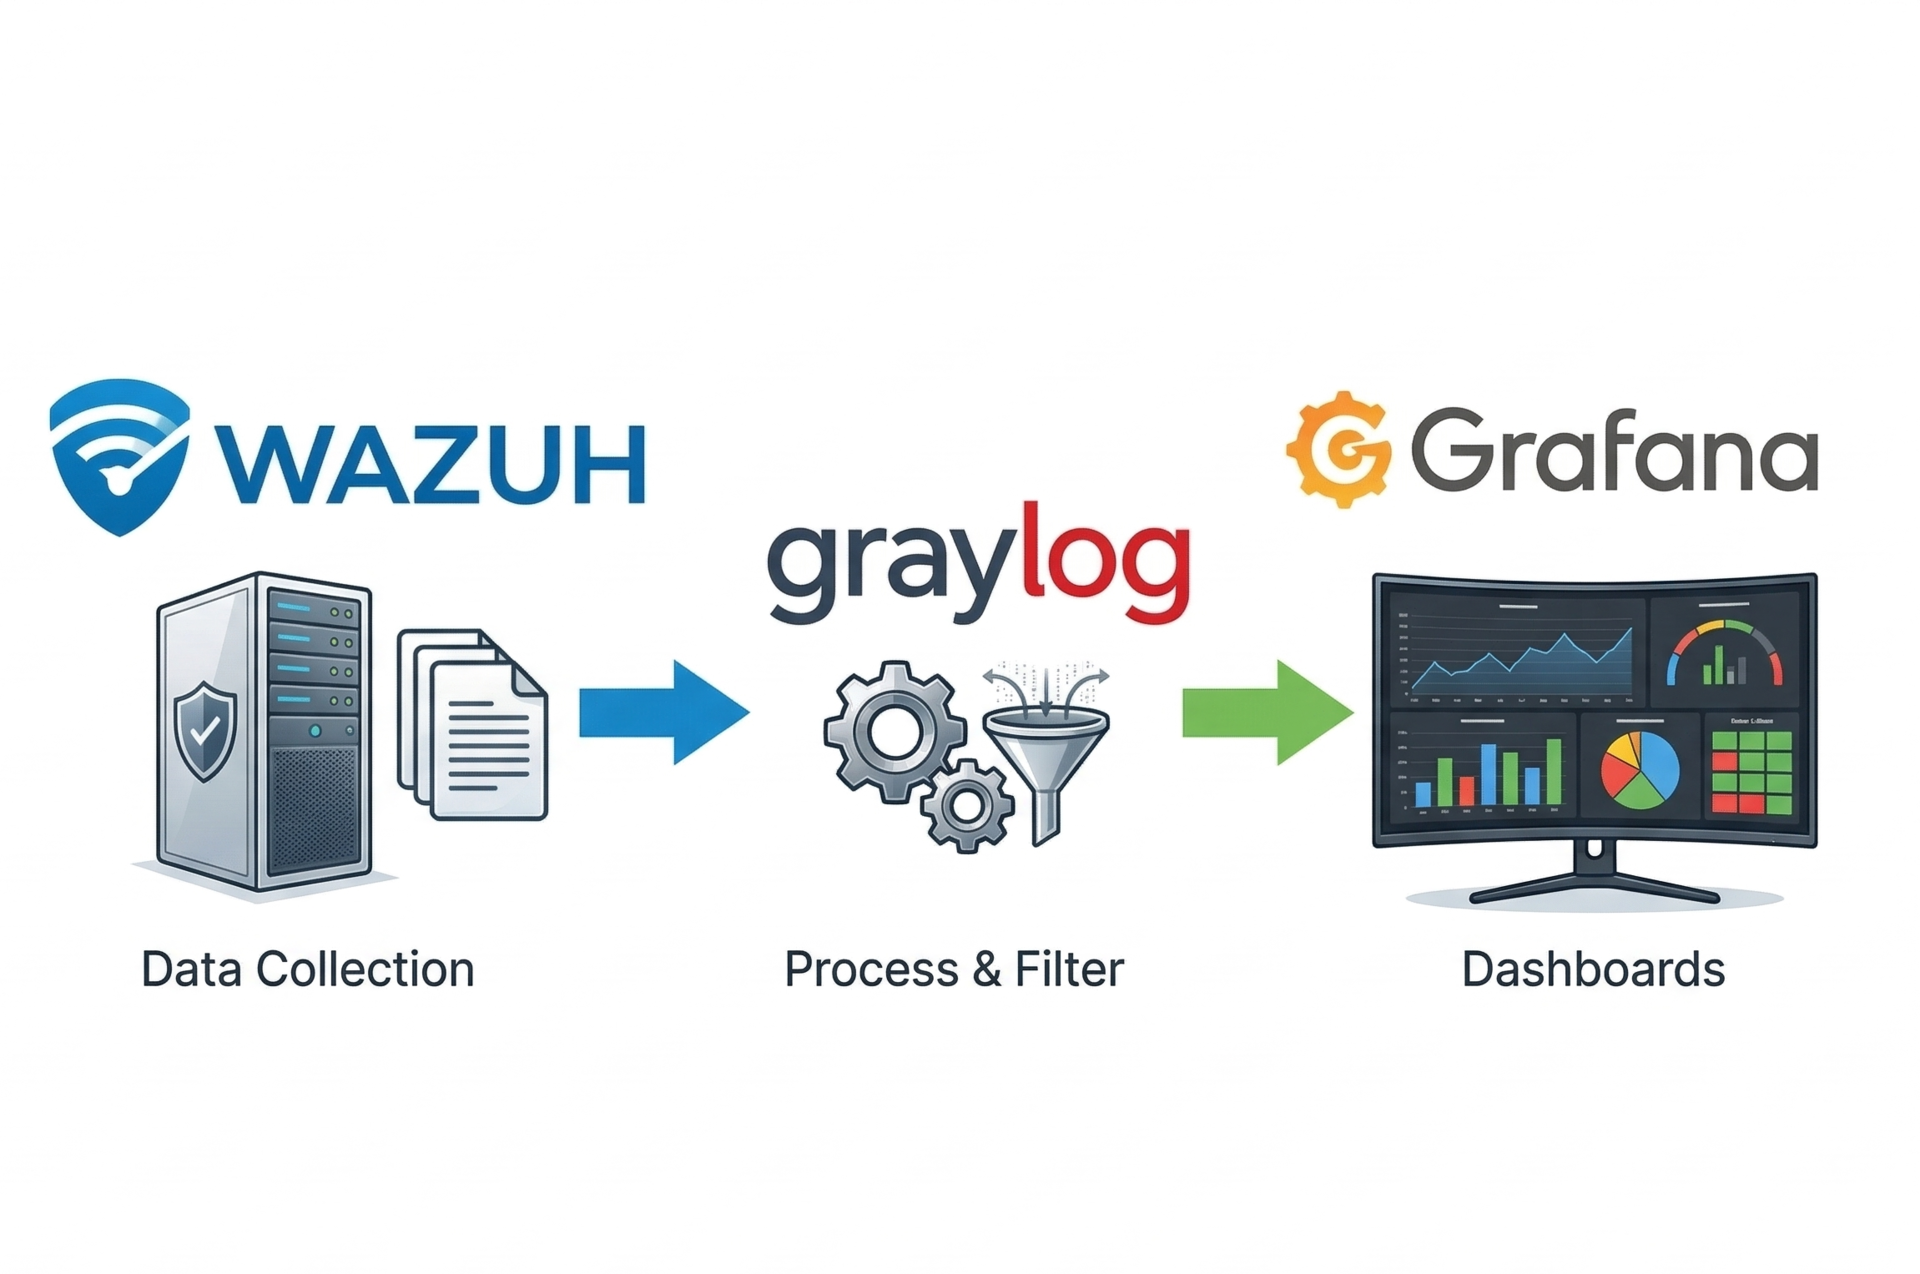
Prototypen er bygget på Wazuh for trusseloppdagelse og sikkerhetsovervåking, Graylog for loggbehandling og filtrering, og Grafana for visualisering. Løsningen integrerer åtte eksterne trusselintelligens-kilder som til sammen dekker over 200 000 kjente ondsinnede indikatorer, inkludert phishing-domener, botnet-infrastruktur, malware-distribusjonsnettverk og brute force-angripere. Kildene inkluderer blant annet AlienVault OTX, Feodo Tracker, ThreatFox og SSL Blacklist. Når en hendelse i nettverket matches mot en av disse kildene, genereres et varsel automatisk med kontekstuell informasjon om hvilken type trussel som er oppdaget.
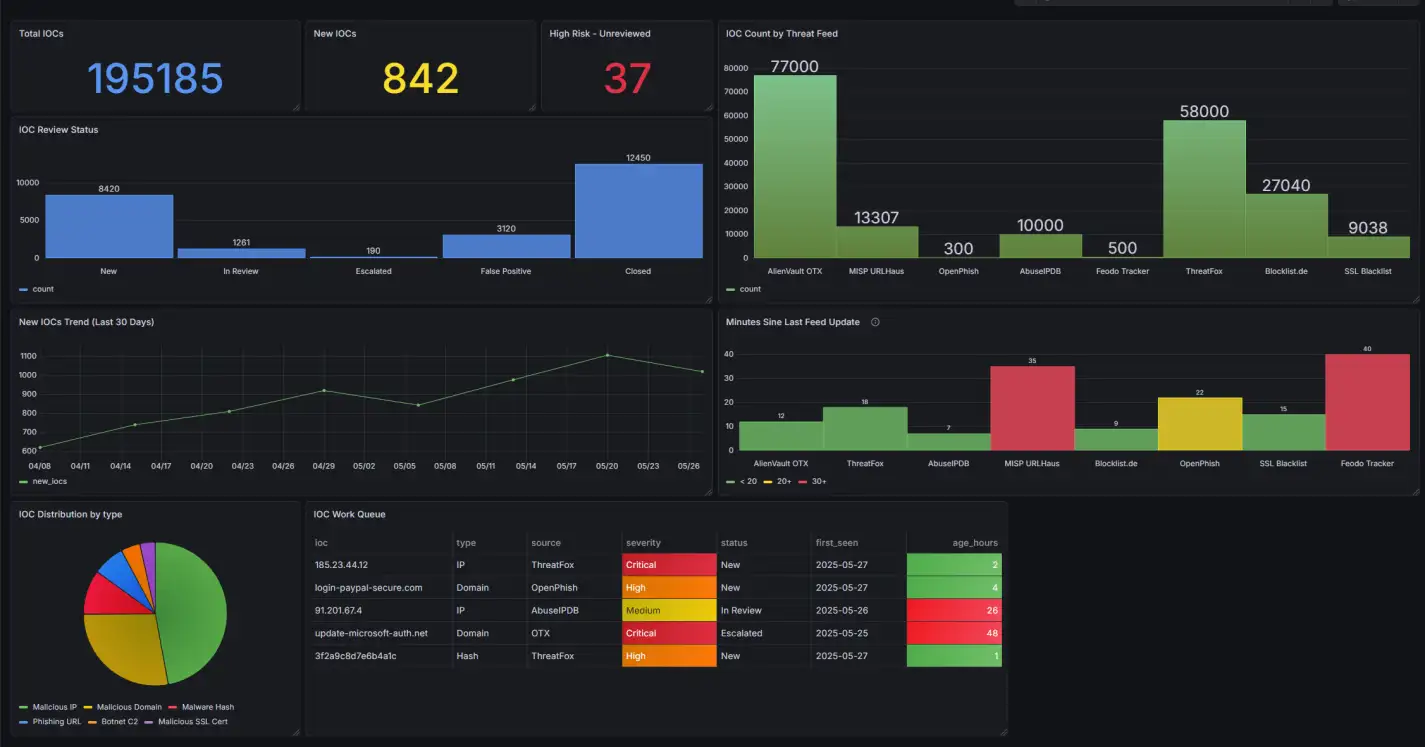
Et sentralt mål for prosjektet har vært å gjøre sikkerhetsinformasjon tilgjengelig for ikke-tekniske beslutningstakere. Prosjektet utforsker derfor utvikling av dashboards i Grafana med forskjellige brukergrupper i tankene: ledelse med behov for overordnet risikostatus og forretningspåvirkning, og SOC-analytikere med behov for tekniske detaljer og hendelsesdata. Dashboardene vil følge trafikklysprinsippet for fargekoding og designes for å gi handlingsbart grunnlag tilpasset brukergruppes kompetansenivå.
Løsningen demonstrerer at det er mulig å bygge en funksjonell SIEM-prototype med enterprise-nivå sikkerhetsfunksjonalitet uten kommersielle lisenskostnader. For Dunamis representerer prototypen et grunnlag for videre utvikling og et konkret verktøy for å demonstrere verdien av strukturert sikkerhetsovervåking for sine kunder.
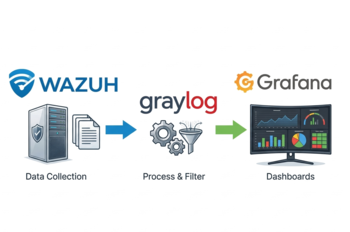
Bilder:
- Tidlig arbeid med dashbord
- Overordnet systemflyt
Prosjektdeltakere
Jørgen A. Fjellstad, Stefan Stefanovic, Arild Eggen Hoff, Stian Lindseth
Om oppdragsgiveren
Dunamis Technology AS er et konsulentselskap innen datasikkerhet med base i Halden, etablert i 2019 av Ronny B. Stavem og Tine H. Stavem. Selskapet er av beskjeden størrelse med et fåtall ansatte, men tilbyr et bredt spekter av sikkerhetstjenester, inkludert tilstandsanalyser, etablering av ledelsessystemer, konsulenttjenester og rådgivning innen datasikkerhet, CISO-as-a-service, sikkerhetsmonitorering, Managed GRC samt opplæring og awareness. Kundene er primært virksomheter i Østfold-regionen, med varierende størrelse og sikkerhetsbehov, fra mindre lokale bedrifter til større organisasjoner.
Veileder
Tom Heine Nätt, Høgskolen i Østfold
Håkon Halland Hovland Pedersen, Dunamis Technology